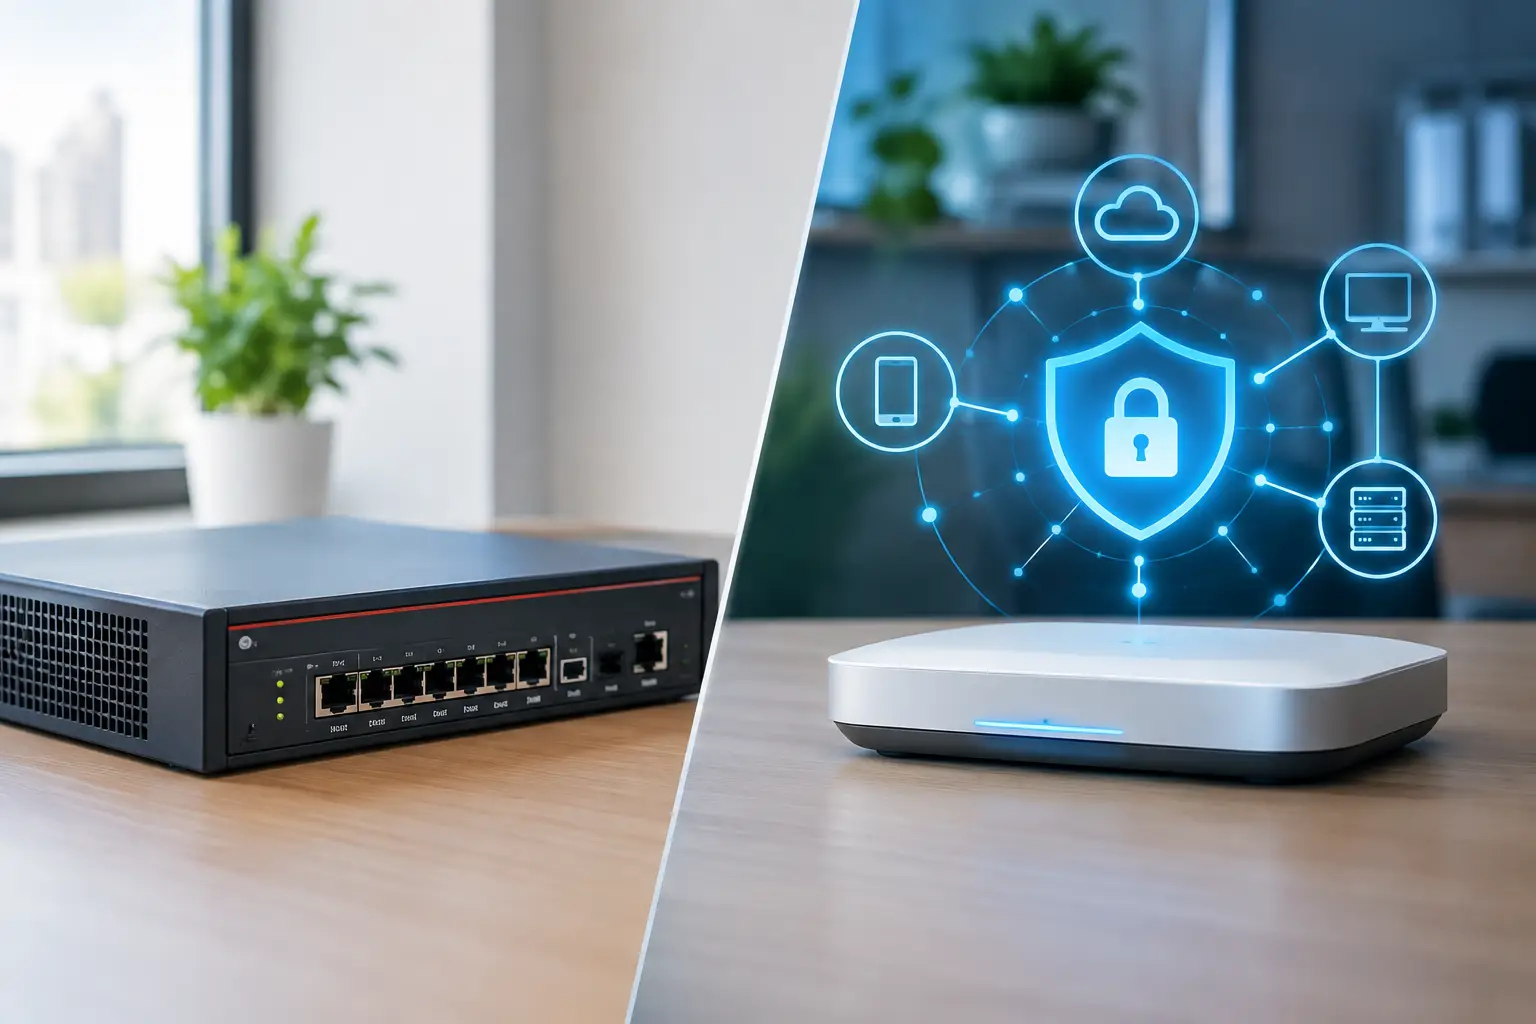
Sebuah syarikat boleh mempunyai antivirus yang baik, kata laluan yang ketat dan pekerja yang berhati-hati, tetapi masih terdedah apabila trafik rangkaian tidak diperiksa dengan konteks yang mencukupi. Perbincangan tentang firewall tradisional vs moden bukan sekadar soal menggantikan perkakasan lama. Ia melibatkan cara organisasi mengenal pasti risiko, mengawal akses kepada aplikasi dan mengekalkan operasi apabila ancaman berubah lebih pantas daripada polisi keselamatan lama.
Bagi pemimpin operasi, pengurus IT dan pemilik perniagaan, firewall perlu menyokong kerja harian tanpa menjadikan rangkaian sukar digunakan. Pilihan yang tepat bergantung pada saiz organisasi, jenis data yang diproses, penggunaan awan, tenaga kerja jarak jauh serta keupayaan pasukan dalaman untuk mengurus sistem tersebut. Memahami perbezaannya membantu anda membuat pelaburan yang lebih praktikal dan lebih mudah dipertahankan.
Apa yang dimaksudkan dengan firewall tradisional?
Firewall tradisional biasanya berfungsi sebagai pintu kawalan di sempadan rangkaian. Ia menilai trafik berdasarkan alamat IP, nombor port dan protokol untuk menentukan sama ada sambungan patut dibenarkan atau disekat. Contohnya, organisasi boleh membenarkan trafik web melalui port 443, menyekat akses jauh yang tidak diperlukan atau menghadkan komunikasi antara rangkaian jabatan tertentu.
Pendekatan ini masih berguna. Ia jelas, stabil dan sesuai untuk persekitaran yang mempunyai rangkaian dalaman tetap, aplikasi setempat serta pola trafik yang boleh dijangka. Banyak perniagaan kecil juga boleh memperoleh perlindungan asas yang baik melalui konfigurasi firewall tradisional yang dilakukan dengan betul, dikemas kini secara berkala dan dipantau oleh pihak yang bertanggungjawab.
Namun, firewall jenis ini mempunyai keterbatasan apabila ancaman menggunakan port atau protokol yang sah. Trafik berniat jahat boleh disamarkan sebagai trafik web biasa, sementara aplikasi awan dan peranti peribadi boleh berhubung di luar sempadan rangkaian pejabat. Firewall yang hanya melihat alamat dan port mungkin tidak dapat mengenal pasti siapa pengguna sebenar, aplikasi yang digunakan atau kandungan yang bergerak dalam sambungan tersebut.
Firewall moden melihat konteks, bukan hanya sambungan
Firewall moden, yang sering dirujuk sebagai next-generation firewall atau NGFW, memperluas kawalan daripada lapisan rangkaian kepada aplikasi, identiti pengguna dan kandungan trafik. Ia boleh mengenal pasti aplikasi tertentu walaupun aplikasi itu menggunakan port biasa, memeriksa corak ancaman yang diketahui dan menguatkuasakan polisi mengikut peranan pengguna.
Sebagai contoh, pasukan kewangan mungkin memerlukan akses kepada sistem perakaunan berasaskan awan, manakala kontraktor hanya dibenarkan mengakses portal projek. Dengan firewall moden, polisi boleh dibina berdasarkan identiti, kumpulan pengguna, lokasi dan tahap risiko, bukan sekadar alamat IP. Kawalan menjadi lebih dekat dengan keperluan operasi sebenar.
Keupayaan lazim pada firewall moden termasuk pencegahan pencerobohan, penapisan web, kawalan aplikasi, pemeriksaan trafik yang disulitkan, perlindungan daripada perisian hasad dan maklumat ancaman yang dikemas kini. Sesetengah platform turut menyokong pengurusan berpusat untuk beberapa cawangan, integrasi dengan sistem pengesanan keselamatan dan sambungan yang lebih konsisten bagi pengguna jarak jauh.
Ini tidak bermaksud setiap fungsi perlu diaktifkan sekaligus. Pemeriksaan yang terlalu luas tanpa perancangan boleh menjejaskan prestasi, mencetuskan amaran berlebihan atau mengganggu aplikasi penting. Nilai sebenar firewall moden datang daripada polisi yang disesuaikan dengan risiko dan aliran kerja organisasi.
Firewall tradisional vs moden: perbezaan yang memberi kesan operasi
Perbezaan paling ketara dalam perbandingan firewall tradisional vs moden ialah tahap keterlihatan. Firewall tradisional menjawab soalan asas: dari mana trafik datang, ke mana ia pergi dan port apa yang digunakan. Firewall moden membantu menjawab soalan yang lebih bernilai untuk keselamatan: pengguna mana yang membuat sambungan, aplikasi apa yang sedang digunakan, sama ada kandungan itu mencurigakan dan tindakan apa yang sesuai diambil.
Dari sudut pengurusan, firewall tradisional lazimnya memerlukan pentadbir mengurus peraturan secara manual dan menyemak log yang besar apabila insiden berlaku. Firewall moden boleh memberikan paparan yang lebih teratur, termasuk laporan aplikasi, amaran ancaman dan aktiviti pengguna. Ini mempercepatkan siasatan, khususnya apabila pasukan IT perlu mengenal pasti sama ada gangguan berpunca daripada konfigurasi, aplikasi pihak ketiga atau cubaan serangan.
Dari sudut kos, perbandingannya tidak boleh dibuat berdasarkan harga peranti sahaja. Firewall moden mungkin memerlukan lesen langganan keselamatan, kapasiti pemprosesan lebih tinggi dan kepakaran konfigurasi tambahan. Sebaliknya, kos insiden seperti gangguan operasi, pemulihan data, kehilangan keyakinan pelanggan dan masa kerja pasukan juga perlu diambil kira. Organisasi yang hanya membandingkan harga pembelian awal sering terlepas pandang kos sepanjang hayat penyelesaian.
Prestasi juga perlu dinilai dengan teliti. Angka throughput yang tinggi pada helaian spesifikasi mungkin merujuk kepada trafik asas tanpa pemeriksaan keselamatan penuh. Jika organisasi merancang untuk mengaktifkan pemeriksaan SSL, pencegahan pencerobohan dan penapisan aplikasi, kapasiti sebenar boleh berubah dengan ketara. Penilaian harus mengambil kira bilangan pengguna, aplikasi kritikal, penggunaan video, sambungan antara cawangan dan pertumbuhan dua hingga tiga tahun akan datang.
Bila firewall tradisional masih mencukupi?
Firewall tradisional boleh menjadi pilihan munasabah bagi rangkaian yang kecil, terpencil dan mempunyai keperluan keselamatan yang terhad. Contohnya, lokasi operasi dengan sedikit peranti, tiada akses jarak jauh, aplikasi yang kekal di premis dan data yang tidak sensitif mungkin memerlukan kawalan perimeter asas serta segmentasi rangkaian yang kemas.
Ia juga boleh kekal sebagai sebahagian daripada seni bina keselamatan yang lebih besar. Organisasi kadangkala menggunakan firewall asas untuk mengasingkan rangkaian mesin, peralatan makmal, peranti Internet of Things atau segmen tetamu. Dalam keadaan ini, objektifnya ialah mengehadkan pergerakan trafik, bukan menggantikan kawalan keselamatan yang lebih mendalam di pintu masuk utama.
Tetapi kecukupan bergantung pada disiplin pengurusan. Peraturan yang tidak disemak bertahun-tahun, akses pentadbiran yang longgar dan firmware yang tidak dikemas kini boleh menjadikan firewall paling ringkas sebagai titik kelemahan. Teknologi tidak boleh mengimbangi konfigurasi yang diabaikan.
Tanda organisasi anda memerlukan pendekatan moden
Keperluan untuk firewall moden biasanya menjadi lebih jelas apabila kerja tidak lagi berlaku hanya di pejabat. Jika pekerja mengakses aplikasi awan dari rumah, cawangan atau lokasi pelanggan, sempadan rangkaian tradisional menjadi kurang jelas. Peranti mudah alih, sistem kolaborasi, aplikasi SaaS dan vendor luar semuanya menambah laluan akses yang perlu dikawal.
Organisasi juga patut mempertimbangkan pendekatan moden apabila perlu mematuhi keperluan audit, melindungi data pelanggan, mengurus banyak lokasi atau menyiasat insiden dengan lebih cepat. Keupayaan untuk melihat aplikasi dan identiti pengguna boleh mengurangkan masa yang diperlukan untuk menentukan sama ada aktiviti tertentu adalah sah atau mencurigakan.
Bagi persekitaran kejuruteraan, makmal atau operasi industri, keputusan memerlukan perhatian tambahan. Sesetengah peranti lama tidak boleh menerima perubahan rangkaian atau pemeriksaan trafik agresif tanpa risiko gangguan. Segmentation, polisi khusus peranti dan ujian berperingkat sering lebih selamat berbanding perubahan menyeluruh secara mendadak.
Cara memilih tanpa membeli lebih daripada yang diperlukan
Mulakan dengan pemetaan ringkas terhadap operasi anda: aplikasi mana yang kritikal, data mana yang sensitif, siapa yang memerlukan akses jauh dan peranti mana yang tidak boleh terganggu. Kemudian semak peraturan firewall sedia ada. Akses yang terlalu luas, peraturan sementara yang tidak pernah dipadam dan rangkaian tanpa pengasingan ialah petunjuk bahawa reka bentuk perlu diperbaiki sebelum peranti baharu dipilih.
Seterusnya, tentukan hasil yang ingin dicapai. Mungkin organisasi mahu mengehadkan akses aplikasi mengikut jabatan, melindungi pengguna daripada laman berisiko, menghubungkan cawangan dengan lebih selamat atau mendapatkan laporan yang lebih jelas untuk audit. Hasil ini akan menentukan fungsi, lesen dan kapasiti yang benar-benar diperlukan.
Pelaksanaan juga perlu merangkumi ujian, dokumentasi, latihan pengguna dan pelan sokongan selepas pemasangan. Polisi yang baik perlu disemak apabila aplikasi baharu diperkenalkan, pekerja bertukar peranan atau vendor diberi akses. TT Synergy Resources membantu organisasi menilai keperluan tersebut secara menyeluruh supaya kawalan keselamatan menyokong produktiviti, bukan menghalangnya.
Firewall yang sesuai bukan semestinya yang mempunyai senarai ciri paling panjang. Ia ialah penyelesaian yang memahami aliran kerja anda, mengawal risiko yang paling relevan dan boleh diurus dengan yakin oleh pasukan yang akan bergantung padanya setiap hari.